
Fałszywy mail o SSL lub domenie. Jak rozpoznać oszustwo i co zrobić dalej?
 Przemek Drożniak
Ktoś napisał do mojego klienta, podszywając się pode mnie. Użył mojego imienia, nazwiska, nazwy firmy i stopki podobnej do mojej. Poinformował, że certyfikat SSL strony wygasł i trzeba pilnie go odnowić.
Problem w tym, że to nie ja wysłałem tę wiadomość. A certyfikat, gdy go sprawdziłem, był ważny.
Klient przesłał mi mail do weryfikacji. I właśnie od tej sytuacji chcę zacząć, bo dobrze pokazuje, po co właścicielowi firmy stały kontakt do osoby, która zna jego stronę. Szczególnie gdy ktoś próbuje wykorzystać tę znajomość przeciwko niemu.
Dostałeś taki mail? Zacznij od tych kroków
Jeżeli właśnie czytasz wiadomość o pilnym odnowieniu SSL, domeny albo hostingu:
- Wstrzymaj odpowiedź, płatność i przekazywanie dostępów. Nie korzystaj z przycisku w podejrzanym mailu.
- Sprawdź pełny adres nadawcy. Sama nazwa wyświetlana nad wiadomością niczego nie rozstrzyga.
- Potwierdź sprawę znanym kanałem: u opiekuna strony lub dostawcy, z którym masz umowę. Użyj wcześniej zapisanego numeru albo samodzielnie otwartego panelu.
- Zachowaj oryginalną wiadomość. Przyda się do analizy i zgłoszenia.
Jeśli podałeś dane karty lub wysłałeś pieniądze, skontaktuj się od razu z bankiem. Przy ujawnieniu hasła pilnie zabezpiecz konto i zaangażuj jego administratora. Nie odkładaj tych działań na koniec lektury. Zalecenia Policji po cyberoszustwie, reakcja na przejęcie konta.
W dalszej części opisuję dokładniej możliwe sytuacje oraz zgłoszenie do CERT Polska.
Moja historia: znajome nazwisko, obcy nadawca
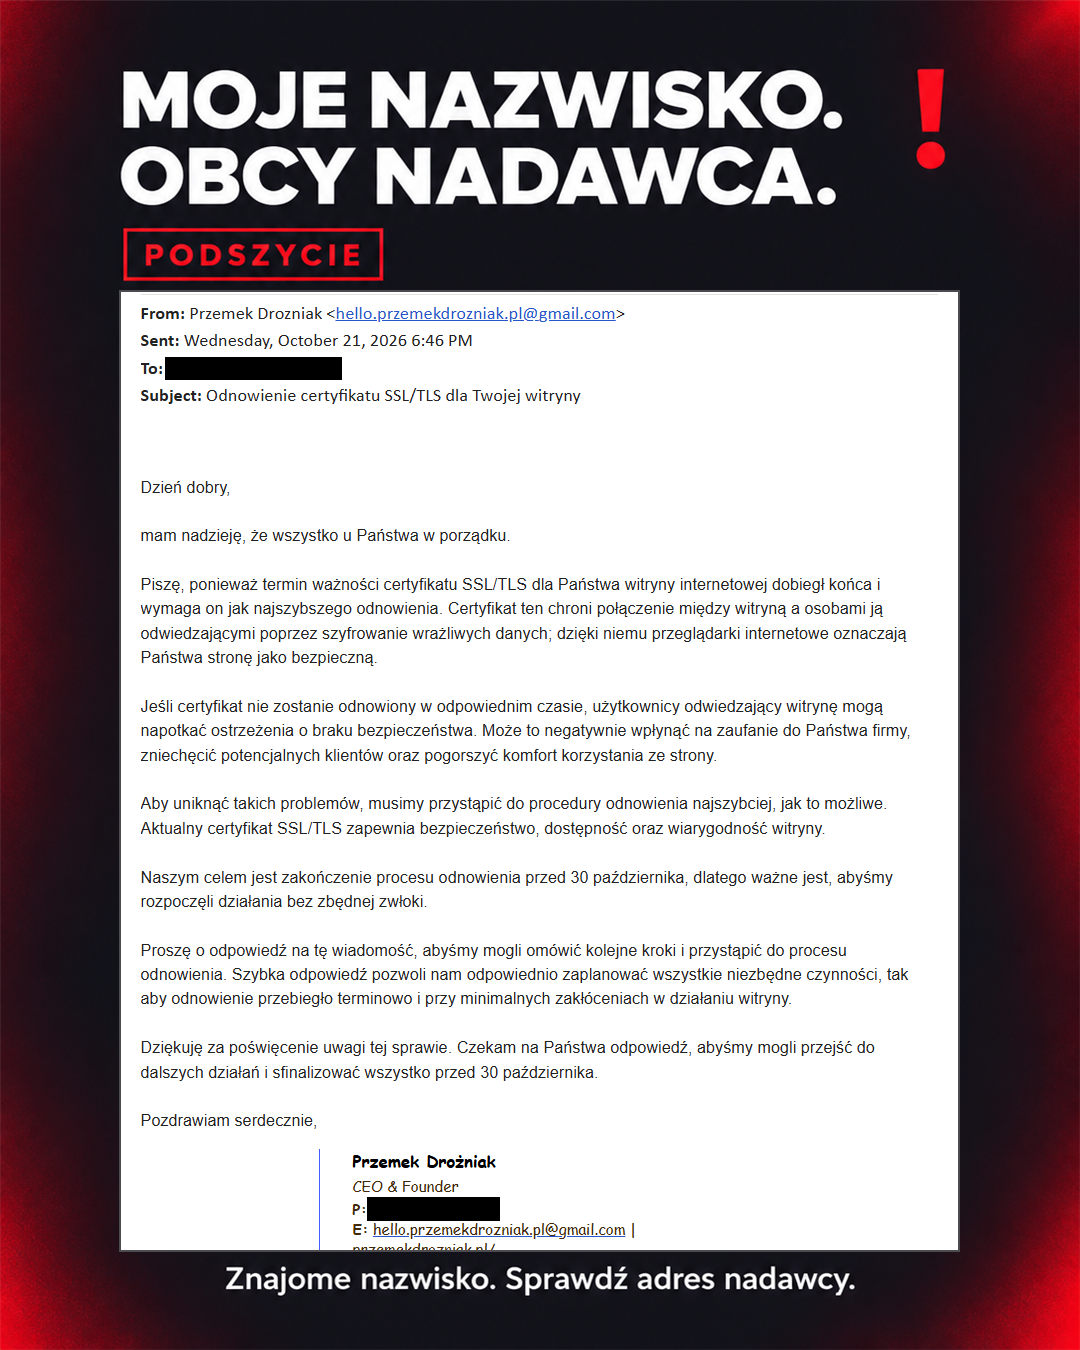
22 października 2026 roku klient przesłał mi wiadomość zatytułowaną „Odnowienie certyfikatu SSL/TLS dla Twojej witryny”. Widoczna data wysłania wskazywała poprzedni dzień.
Treść była długa i uprzejma. Nadawca tłumaczył, że certyfikat chroni połączenie ze stroną. Ostrzegał przed komunikatami bezpieczeństwa, utratą zaufania i zniechęceniem klientów. Chciał zakończyć odnowienie przed 30 października, więc nalegał na szybką odpowiedź.
Pod spodem moje nazwisko i dane firmy. Była też stopka, której wygląd rozbawił mnie przy opisywaniu tej sytuacji. Ktoś próbował być mną i wybrał Comic Sans :D
Tyle że font nie jest żadnym zabezpieczeniem. Następna taka wiadomość może wyglądać znacznie lepiej.
W pełnym adresie nadawcy nazwa mojej domeny znajdowała się przed znakiem @. Po nim było gmail.com. Taki zapis może wyglądać znajomo przy szybkim spojrzeniu, ale nie jest adresem w mojej domenie. Numer telefonu w stopce również różnił się od mojego jedną cyfrą.
Sprawdziłem certyfikat strony. W chwili kontroli był ważny. Twierdzenie o koniecznym pilnym odnowieniu nie znalazło potwierdzenia w tym sprawdzeniu.
Jest jeszcze jeden szczegół, który łatwo przeoczyć: w zachowanej wiadomości nie było żądania przelewu ani linku do fałszywej płatności. Była prośba o odpowiedź, żeby ustalić dalsze kroki.
Nie wiem, co pojawiłoby się później. Faktura? Prośba o dostęp do hostingu? Link do logowania? To możliwe scenariusze, ale nie dalszy ciąg tej historii. Nie będę go dopisywał.
Cieszę się, że klient przesłał wiadomość do sprawdzenia. Miał kontakt do osoby, która mogła zweryfikować konkretną informację o jego stronie.
Łatwo powiedzieć: „Ja bym się nie nabrał”. Tylko że mail nie zawsze trafia do nas w spokojnym momencie. Czasem czytamy go między telefonem, spotkaniem a kolejnym zadaniem. Dlatego wolę prosty sposób potwierdzania takich próśb niż przekonanie, że zawsze wszystko zauważymy.
Czy podszycie oznacza, że ktoś włamał się do poczty?
Phishing polega na podszywaniu się pod zaufaną osobę lub usługę, żeby skłonić odbiorcę do określonego działania. Może chodzić o ujawnienie danych, przekazanie dostępu albo wykonanie płatności. Czy do przygotowania takiej wiadomości potrzebne jest włamanie?
Nie. Można założyć inne konto, ustawić cudze nazwisko i wkleić podobną stopkę. Do takiego podszycia nie jest potrzebne przejęcie prawdziwej skrzynki.
Możliwy jest też podobny adres z literówką, sfałszowane pole nadawcy albo wiadomość wysłana z rzeczywiście przejętego konta. W ostatnim przypadku oszust może znać wcześniejszą korespondencję i odwołać się do prawdziwych ustaleń. Takie mechanizmy opisuje FBI w materiałach o oszustwach wykorzystujących korespondencję biznesową. FBI: Business Email Compromise.
Z punktu widzenia odbiorcy wniosek jest praktyczny: poprawne nazwisko i znajoma stopka to za mało. Nawet prawidłowy adres nie daje pewności, gdy prośba dotyczy nietypowej płatności lub przekazania dostępu.
W mojej sprawie dysponowaliśmy przekazaną treścią i screenami. Nie mieliśmy oryginalnego pliku wiadomości z pełnymi nagłówkami technicznymi. Nie ustaliliśmy więc drogi wysyłki ani źródła wykorzystanych danych.
Nie ma podstaw, żebym na tej podstawie ogłaszał włamanie do poczty. Sprawdzenie ważności SSL też nie jest pełnym audytem wszystkich kont i urządzeń.
Skąd ktoś znał mojego klienta i moją firmę?
Moja pierwsza myśl dotyczyła portfolio. Pokazuję realizacje, firmy mają publiczne strony, a dane kontaktowe są dostępne w internecie. Takie informacje mogą wystarczyć, żeby przygotować wiadomość pasującą do relacji klienta z wykonawcą.
To jednak przypuszczenie. Nie ustaliłem, skąd autor tego maila wziął stopkę ani jak wybrał odbiorcę.
W szerszej skali przestępcy korzystają zarówno z informacji publicznych, jak i wykradzionych danych. Europol opisuje również handel dostępem do kont oraz podział zadań między różne osoby. Ktoś może pozyskać dane, ktoś inny przygotować oszustwo, a kolejna osoba wykorzystać przejęte konto. Europol: IOCTA 2025.
Nie trzeba więc zakładać, że każdy podobny mail przygotował zaawansowany haker, który wcześniej przełamał zabezpieczenia firmy. Czasem najważniejsze jest wiarygodne przedstawienie się i skłonienie odbiorcy do działania.
A czy tutaj wykorzystano AI? Nie wiem. Poprawny język, długość maila czy urzędowy ton nie pozwalają tego ustalić. Dla odbiorcy ważniejsze jest sprawdzenie prośby niż zgadywanie narzędzia, którym ją napisano.
Dlaczego oszuści wybierają SSL, domenę i hosting?
To usługi, które rzeczywiście trzeba utrzymywać. Mają terminy, ustawienia i opłaty, a właściciel firmy nie musi pamiętać wszystkich szczegółów.
Wiadomość „Twoja domena zaraz przestanie działać” dotyczy więc czegoś realnego. Problem polega na tym, kto ją wysłał i do jakiego działania prowadzi.
W marcu 2026 roku CERT Polska opisał podszywanie się pod SEOHOST. Pretekstem było odnowienie domeny, a fałszywy panel służył wyłudzeniu danych logowania. To przykład podobnego mechanizmu, nie dowód związku z wiadomością do mojego klienta. Biuletyn CERT Polska, strona 18.
CERT Orange opisał z kolei wiadomości podszywające się pod home.pl. Zawierały prawdziwą domenę odbiorcy, co mogło dodawać im wiarygodności. Dalsze kroki prowadziły do podania danych karty. Znajomość nazwy strony nie oznaczała, że wiadomość pochodzi od jej dostawcy. Ostrzeżenie CERT Orange.
Podobny pretekst może dotyczyć blokady poczty, rzekomego naruszenia praw autorskich albo konieczności ponownej weryfikacji konta. Wspólny element to próba wywołania działania, zanim zdążysz sprawdzić sytuację.
Prawdziwe odnowienia też istnieją
Podejrzany mail nie zwalnia z pilnowania domeny i hostingu. Termin sprawdź u swojego dostawcy, w panelu otwartym samodzielnie. Porównaj usługę, okres rozliczenia i wcześniejsze ustalenia.
Certyfikat SSL/TLS może być bezpłatny, na przykład wydany przez Let's Encrypt. Można też zautomatyzować jego odnawianie. Konfiguracja i utrzymanie tej automatyzacji nadal wymagają pracy, a na rynku istnieją również certyfikaty płatne. Sama opłata związana z obsługą SSL nie dowodzi oszustwa. Let's Encrypt: jak zacząć.
Warto mieć zapisane, za co płacisz i komu. Certyfikat, domena, hosting oraz praca opiekuna strony to różne rzeczy.
Co zrobić, jeśli już odpowiedziałeś, kliknąłeś albo podałeś dane?
Najpierw ustal, co dokładnie się wydarzyło. Sam odbiór wiadomości, wpisanie hasła i instalacja programu wymagają różnych działań.
Nie chodzi o ocenianie kogokolwiek. Osobie pomagającej potrzebny jest możliwie dokładny opis. Lepiej powiedzieć od razu, że wpisałeś kod lub zatwierdziłeś dostęp, niż pominąć to ze wstydu.
Tylko otrzymałeś wiadomość lub na nią odpisałeś
Przerwij podejrzaną rozmowę i potwierdź temat dotychczasowym kanałem. Zachowaj mail. Jeżeli odpisałeś, sprawdź, co przekazałeś: zwykłą odpowiedź, dokument, dane firmowe czy informacje umożliwiające dostęp.
Samo „proszę o szczegóły” nie jest tym samym co wysłanie hasła. Może jednak spowodować dalsze próby kontaktu, również telefoniczne. Kolejne wiadomości oceniaj jako część tej samej sytuacji.
Kliknąłeś link, ale nie podałeś danych
Zamknij stronę. Nie wpisuj danych i nie wykonuj proponowanej „naprawy”. Ustal, czy coś się pobrało, czy przyznałeś aplikacji uprawnienia albo uruchomiłeś plik.
Samo kliknięcie nie oznacza automatycznie infekcji. Nie daje też podstaw do ignorowania wszystkiego, co wydarzyło się później. CERT zwraca uwagę, że ryzyko zależy od dalszych czynności i wykorzystanych mechanizmów. CERT: rozpoznawanie phishingu.
Zapisz przybliżoną godzinę i adres, jeśli masz go w historii. Nie odwiedzaj strony ponownie tylko po to, żeby przygotować screen.
Podałeś hasło, kod lub zatwierdziłeś logowanie
Skontaktuj się pilnie z administratorem konta. Z zaufanego urządzenia otwórz właściwy serwis i zmień hasło. Jeśli używałeś go także gdzie indziej, zabezpiecz również te konta.
Trzeba sprawdzić aktywne sesje i je unieważnić zgodnie z możliwościami usługi. Przy poczcie ważne są też reguły przekazywania wiadomości, metody odzyskiwania, dodane urządzenia MFA oraz zgody udzielone aplikacjom. Oszust mógł pozostawić sobie inną drogę dostępu. Microsoft: postępowanie po przejęciu konta pocztowego.
Poczta wymaga szczególnej uwagi, bo służy do resetowania haseł w innych usługach. Zakres sprawdzenia może więc wykraczać poza samą skrzynkę. CERT: przejęta skrzynka pocztowa.
Podałeś dane karty albo zrobiłeś przelew
Najpierw bank, przez oficjalną aplikację lub znany numer. Powiedz, co się stało, i zastosuj wskazane działania dotyczące karty, rachunku lub transakcji.
Zachowaj potwierdzenie płatności i korespondencję. Zawiadom Policję. Szybka reakcja ma znaczenie, ale nie daje gwarancji odzyskania pieniędzy. Nie czekaj z kontaktem do banku na odpowiedź CERT. Policja: zgłoszenie cyberoszustwa.
Zainstalowałeś program lub dałeś zdalny dostęp
Przerwij zdalne połączenie, odłącz podejrzane urządzenie od sieci i pilnie skontaktuj się z IT. Konta zabezpieczaj z innego, zaufanego urządzenia. Nie zaczynaj od samodzielnego kasowania plików, które mogą być potrzebne do ustalenia przebiegu zdarzenia.
Także instrukcja „wklej to polecenie, żeby naprawić przeglądarkę” może być elementem ataku. ENISA opisuje podobne działania jako ClickFix. Osoba wykonuje rzekomą naprawę, a uruchamia szkodliwy kod. ENISA Threat Landscape 2026.
Strona przekierowuje, pokazuje obce treści lub podejrzany formularz
Zaangażuj opiekuna i hosting, a przy zmianach domeny również jej rejestratora. Potrzebne może być ograniczenie działania strony, zachowanie logów i sprawdzenie plików, kont oraz konfiguracji.
Samo wgranie kopii nie kończy sprawy. Trzeba ustalić, którędy doszło do przejęcia, i zamknąć tę drogę. Inaczej problem może wrócić. CERT: przejęta strona.
Jak zgłosić podejrzany mail do CERT Polska
Podejrzaną wiadomość możesz zgłosić do CERT Polska. Warto przekazać materiał, który pozwoli ją sprawdzić. Poniżej opisuję kolejne kroki.
1. Zachowaj oryginalną wiadomość
Najlepiej zapisać mail jako plik EML lub MSG. Zawiera także informacje techniczne, których nie widać na screenie. Pomagają one analizować pochodzenie wiadomości. Zrzut ekranu może pokazać jej wygląd, ale zwykle nie wystarcza do analizy incydentu. CERT: zgłaszanie podejrzanych wiadomości.
Gmail w przeglądarce: otwórz wiadomość, wybierz trzy kropki „Więcej”, a następnie „Pobierz wiadomość”. Zapisany plik EML dołączysz do zgłoszenia. Instrukcja CERT dla Gmaila.
Klasyczny Outlook na Windows: otwórz mail, wybierz „Plik”, potem „Zapisz jako”. Zapisz go w formacie wiadomości Outlook Unicode, z rozszerzeniem MSG. Inne wersje programu mogą mieć inny układ opcji. Instrukcja CERT dla Outlooka.
Nie uruchamiaj podejrzanych załączników, żeby sprawdzić, co zawierają. Zachowanie całego maila nie wymaga otwierania tych plików.
2. Otwórz oficjalny formularz
Przejdź do incydent.cert.pl. Dla osoby prywatnej lub firmy poza szczególną ścieżką zgłoszeń wybierz „Osoba fizyczna / inne podmioty”, następnie „Podejrzana wiadomość e-mail”.
Uzupełnij formularz, wykonaj weryfikację „Nie jestem robotem”, dodaj zapisany plik i zaznacz wymagane zgody. Dane kontaktowe nie są obowiązkowe, ale umożliwiają dalszy kontakt. Po wysłaniu zachowaj potwierdzenie lub numer sprawy. Instrukcja dołączania maila do formularza.
Jeśli Twoja organizacja ma określony przepisami tryb zgłaszania incydentów, stosuj właściwą dla niej procedurę. CERT: zasady zgłaszania.
3. Opisz fakty, które znasz
W opisie podaj, kiedy przyszła wiadomość, pod kogo się podszywano i czego od Ciebie oczekiwano. Dopisz, czy odpowiedziałeś, otworzyłeś link, podałeś dane lub wykonałeś płatność.
Oddziel obserwację od przypuszczenia. „Mail miał podpis mojego wykonawcy” jest konkretem. „Włamano się do wykonawcy” wymaga osobnych dowodów.
Przekaż oryginał przez oficjalny kanał zgłoszenia. Screen przeznaczony do publicznego ostrzeżenia przygotuj osobno, z zasłoniętymi danymi. Ja również nie pokazuję danych klienta w materiale do tego wpisu.
4. Nie pomyl zgłoszenia z odzyskiwaniem pieniędzy
CERT analizuje zagrożenia, ale nie zastępuje banku ani organów ścigania. Zgłoszenie nie oznacza automatycznego zwrotu środków czy ustalenia sprawcy.
Numer 8080 służy do zgłaszania podejrzanych SMS-ów. Przekazuje się na niego SMS bez zmian i dopisków. Nie jest to kanał wysyłania screenów maila ani MMS-ów. CERT: kanały zgłoszeń.
A co ze zgłoszeniem do UODO?
Samo otrzymanie phishingu nie oznacza automatycznie naruszenia ochrony danych osobowych. Jeśli jednak doszło do takiego naruszenia, administrator musi ocenić ryzyko i obowiązek zgłoszenia.
UODO wskazuje zgłoszenie bez zbędnej zwłoki, w miarę możliwości do 72 godzin od stwierdzenia naruszenia, chyba że ryzyko naruszenia praw lub wolności osób jest mało prawdopodobne. W firmie należy wtedy zaangażować osobę odpowiedzialną za ochronę danych. UODO: termin zgłoszenia naruszenia.
Co chronią SSL, zabezpieczenia poczty i logowanie dwuetapowe?
Przy takich historiach łatwo oczekiwać jednego ustawienia, które załatwi cały problem. Każde zabezpieczenie ma jednak określone zadanie.
| Zabezpieczenie | W czym pomaga | O czym trzeba pamiętać |
|---|---|---|
| HTTPS i certyfikat TLS | Chronią połączenie ze stroną | Oszust również może mieć stronę z HTTPS |
| SPF, DKIM i DMARC | Pomagają weryfikować pochodzenie poczty i ograniczać fałszowanie domeny | Nie potwierdzają uczciwości osoby korzystającej z obcego konta |
| Logowanie wieloskładnikowe, czyli MFA | Utrudnia wykorzystanie samego skradzionego hasła | Kody także bywają wyłudzane; ważna jest metoda logowania |
| Aktualizacje strony | Usuwają znane błędy, w tym luki bezpieczeństwa | Nie oceniają wiarygodności maila z prośbą o przelew |
| Kopia zapasowa | Pomaga odtworzyć stronę i dane | Nie cofa wycieku ani wykonanej płatności |
HTTPS oznacza szyfrowane połączenie, a nie potwierdzenie, że właściciel strony jest uczciwy. Nie opieraj oceny także na samej ikonie kłódki. Wygląd oznaczeń zależy od przeglądarki; Chrome zastąpił tę ikonę innym symbolem. Wyjaśnienie zespołu Chromium.
Podobnie z pocztą. Poprawna konfiguracja SPF, DKIM i DMARC jest potrzebna, ale nie zablokuje każdego użycia mojego nazwiska. Polityka mojej domeny nie sprawi, że ktoś nie wpisze go w nazwie konta u innego dostawcy. Poprawny wynik uwierzytelnienia poczty też nie oznacza „to na pewno Przemek”. CERT: SPF, DKIM i DMARC.
Warto korzystać z MFA, a tam, gdzie to możliwe, z metod odpornych na phishing, takich jak passkeys. Wiążą one logowanie z właściwym serwisem. Nadal trzeba chronić urządzenie i sposób odzyskiwania konta. CERT: uwierzytelnianie wieloskładnikowe.
Są też ataki przechwytujące zalogowaną sesję. Dlatego po podejrzanym logowaniu nie należy zakładać, że samo hasło wyczerpuje temat. Microsoft: analiza Tycoon2FA.
Co może ucierpieć poza samą stroną?
Próba podszycia może dotyczyć właściciela całkowicie sprawnej witryny. Z kolei przy rzeczywistym przejęciu trzeba spojrzeć szerzej niż na WordPressa.
Poczta może dawać dostęp do korespondencji i wiadomości odzyskiwania haseł. Konto rejestratora domeny pozwala zarządzać ustawieniami, od których zależy kierowanie ruchu strony i poczty. Dlatego oba obszary wymagają własnej ochrony. CERT o poczcie, ICANN o ochronie domeny.
W samym WordPressie znaczenie mają aktualizacje, pochodzenie wtyczek, zbędne konta i zbyt szerokie uprawnienia. Ochrona obejmuje także hosting oraz komputer, z którego administrator się loguje. To powód, żeby utrzymywać stronę regularnie, a nie zajmować się nią dopiero po awarii. Oficjalny poradnik bezpieczeństwa WordPressa.
Przejęta witryna może przekierowywać odwiedzających, wyświetlać obce treści lub służyć do oszukiwania kolejnych osób. Niektóre zmiany pokazują się tylko wybranym użytkownikom, więc poprawne otwarcie strony u właściciela nie wyklucza problemu. CERT: objawy przejęcia strony.
Dochodzi do tego reputacja. Ktoś trafia na dziwny formularz pod adresem Twojej firmy i nie musi wiedzieć, że padłeś ofiarą ataku. Może po prostu stracić zaufanie. Przy spamie i podmienionych treściach trzeba również sprawdzić skutki dla widoczności w wyszukiwarce, zamiast zakładać określony spadek pozycji.
Kopie zapasowe pomagają wrócić do działania, jeśli są dostępne i można je odtworzyć. Warto trzymać je poza serwerem strony i sprawdzać odtwarzanie. Kopia nie usuwa jednak skutków ujawnienia danych. CERT: kopie bezpieczeństwa.
Co w tej sytuacji daje opieka nad stroną?
W historii mojego klienta przydatna była bardzo konkretna rzecz: mógł przesłać wiadomość do osoby, która zna stronę i sprawdzi informację o certyfikacie.
Tak rozumiem jeden z elementów opieki. Właściciel firmy nie zostaje sam z technicznym komunikatem i decyzją, czy ma za coś płacić.
Zanim pojawi się podejrzany mail
W mojej opiece nad WordPressem są regularne aktualizacje, kopie poza serwerem, monitoring dostępności oraz kontrola SSL. Sprawdzam też termin domeny i informuję o odnowieniu. Jeśli termin nie jest dostępny w pomiarze, trzeba potwierdzić go u operatora lub właściciela.
Do tego dochodzi sprawdzanie formularza i dostępnych ostrzeżeń bezpieczeństwa. Dzięki temu mamy punkt odniesienia, gdy przyjdzie wiadomość o rzekomej awarii czy wygaśnięciu usługi.
Po stronie firmy warto ustalić, kto otrzymuje powiadomienia, kto płaci za odnowienia i kto ma dostęp do kont. Łatwiej sprawdzić podejrzaną fakturę, kiedy wiadomo, z kim faktycznie zawarto umowę.
Kiedy trzeba sprawdzić wiadomość
Opiekun znający stronę może porównać treść maila z rzeczywistym stanem usługi i wcześniejszymi ustaleniami. Pomaga też rozpoznać, czy potrzebny jest kontakt z hostingiem, administratorem poczty czy inną osobą.
Ważna jest możliwość zwykłego zapytania: „Przyszło coś takiego, możesz sprawdzić?”. Wolałbym dostać taką wiadomość niż dowiedzieć się o problemie dopiero po przekazaniu dostępu obcej osobie.
Samo wyjaśnienie również powinno być czytelne. Co sprawdziliśmy? Jaki jest wynik? Czego jeszcze nie wiemy? Co robię ja, a co musi zrobić właściciel konta?
Jeśli problem jest poważniejszy
Wtedy potrzebne są uzgodnione działania, osoby i dostęp do odpowiednich usług. Opieka nad stroną nie oznacza automatycznie administracji całą pocztą, komputerami i bankowością firmy.
Automatyczny monitoring może działać przez całą dobę. Godziny obsługi przez człowieka i czas reakcji wynikają z umowy. Usunięcie zastanej infekcji, poważna awaria lub prace poza standardem wymagają osobnego uzgodnienia.
Dla mnie jasne określenie tych granic jest częścią odpowiedzialnej współpracy. Klient powinien wiedzieć, gdzie otrzyma pomoc i czego może oczekiwać.
Kilka pytań, które warto ustalić w swojej firmie
Nie potrzebujesz rozbudowanej instrukcji, żeby zacząć porządkować ten temat. Na początek odpowiedz:
- Kto pilnuje odnowienia domeny, hostingu i certyfikatu?
- Czy firma kontroluje konta oraz dane potrzebne do ich odzyskania?
- Czy ważne konta mają unikalne hasła i dodatkowe zabezpieczenie logowania?
- Do kogo pracownik zgłasza podejrzaną wiadomość?
- Jak potwierdzacie zmianę numeru rachunku lub nietypową prośbę o dostęp?
- Gdzie są kopie strony i kiedy ostatnio sprawdzono ich odtworzenie?
Przy przelewach i dostępach polecam potwierdzenie poza podejrzanym wątkiem. Telefon do wcześniej znanej osoby ma większą wartość niż odpowiedź na mail, którego właśnie próbujemy zweryfikować.
Najczęstsze pytania
Czy mail z Gmaila zawsze jest oszustwem?
Nie. Wiele osób legalnie korzysta z Gmaila. Sygnałem do sprawdzenia jest rozbieżność z dotychczasowym kontaktem i treść prośby. W mojej sprawie ktoś wykorzystał nazwę mojej domeny w cudzym adresie i podpisał się moim nazwiskiem.
Czy oszustwo musi zawierać link?
Nie. Wiadomość może najpierw zachęcać do odpowiedzi i rozpoczęcia rozmowy. Tak wyglądał mail opisany w tym artykule. Brak linku nie potwierdza autentyczności nadawcy.
Czy wystarczy przesłać opiekunowi screen?
Screen może wystarczyć do zauważenia podejrzanej treści, tak jak w mojej historii. Do analizy technicznej zachowaj jednak oryginalny mail. Sposób pobrania EML lub MSG opisałem w części o zgłoszeniu do CERT.
Czy ważny certyfikat oznacza, że ze stroną wszystko jest dobrze?
Potwierdza określony element połączenia. Nie dowodzi uczciwości właściciela, braku infekcji ani poprawnego działania wszystkich funkcji strony. Weryfikacja SSL była odpowiedzią na konkretną tezę z otrzymanego maila.
Czy opieka zapobiegnie każdej takiej próbie?
Nie mogę obiecać, że nikt nie wyśle do Ciebie fałszywej wiadomości. Mogę pomóc utrzymywać stronę w uzgodnionym zakresie i sprawdzić dotyczący jej problem. Znany kontakt i uporządkowane informacje ułatwiają reakcję.
Warto mieć do kogo napisać
Wrócę do początku. Ktoś użył mojego nazwiska i próbował rozpocząć rozmowę z klientem o pilnym odnowieniu SSL. Klient przekazał wiadomość, a sprawdzenie certyfikatu pozwoliło zweryfikować jej główne twierdzenie.
Właśnie takie sytuacje pokazują mi wartość relacji po oddaniu strony. Możliwość zapytania, sprawdzenia i spokojnego ustalenia dalszych działań przydaje się także wtedy, gdy witryna działa poprawnie.
Jeśli chcesz uporządkować opiekę nad swoją stroną, zobacz, co obejmuje moje wsparcie. Możemy porozmawiać o tym, czego potrzebujesz i kto dziś zajmuje się Twoją stroną.
Tworzę strony, które służą latami i sprzedają codziennie. www.przemekdrozniak.pl
Przemek Drożniak
Web Developer & Designer
Od ponad 10 lat buduję strony internetowe dla firm i instytucji. 60+ opinii 5.0 w Google. Stawiam na jakość i indywidualne podejście do każdego projektu.
Tworzę strony, które służą latami.
Przeczytaj też
EAA i Twój sklep WooCommerce. Checklist zgodności w 2 godziny
Od 28.06.2025 sklepy internetowe (poza mikrofirmami) muszą być zgodne z WCAG 2.1 AA. Sprawdź w 2 godziny czy łapiesz się pod ustawę. 7 kroków, darmowe narzędzia, kary do 10% rocznego obrotu.
Czytaj dalej
Opieka techniczna strony - co konkretnie dostajesz i ile to powinno kosztować
Sprawdź w 60 sekund czy Twoja strona dostaje regularne updates. Co MUSI być w pakiecie opieki, czego nie robi większość wykonawców i ile to powinno kosztować w 2026.
Czytaj dalej
Strona-zakładnik. Jak odzyskać domenę po zniknięciu webmastera
Sprawdź w 30 sekund kto jest właścicielem Twojej domeny. Co zrobić gdy webmaster zniknął. Praktyczny przewodnik z 4 krokami i checklistą zapobiegawczą.
Czytaj dalejChcesz porozmawiać o swojej stronie?
30 minut. Bez zobowiązań. Dowiesz się co konkretnie zrobić.